Що таке двофакторна автентифікація
Багатофакторна автентифікація — це метод контролю доступу, який вимагає від користувача пред'явити більше ніж один доказ того, що він саме той, за кого себе видає. Двофакторна автентифікація є різновидом такого підходу: ідентифікація відбувається за комбінацією двох різних компонентів. Простіше кажучи, щоб увійти в акаунт, мало знати лише пароль.
З яких факторів складається захист
Докази, які використовують для автентифікації, поділяють на три категорії. Двофакторний вхід поєднує дві з них.
- знання — те, що користувач пам'ятає, наприклад пароль або пін-код;
- володіння — те, що є у користувача, наприклад карта, токен чи флеш-пам'ять;
- властивість суб'єкта — біометрія.
Потреба в додаткових факторах пов'язана зі слабкостями паролів. Їх складно зберігати в таємниці, а зловмисники постійно вигадують нові способи крадіжки та підбору. Фактор володіння робить систему більш захищеною, ніж парольний механізм, проте така система коштує дорожче. Біометрика — найпростіший для користувача спосіб, але вона потребує високої чутливості системи і має велику вартість впровадження.
Як це працює під час входу
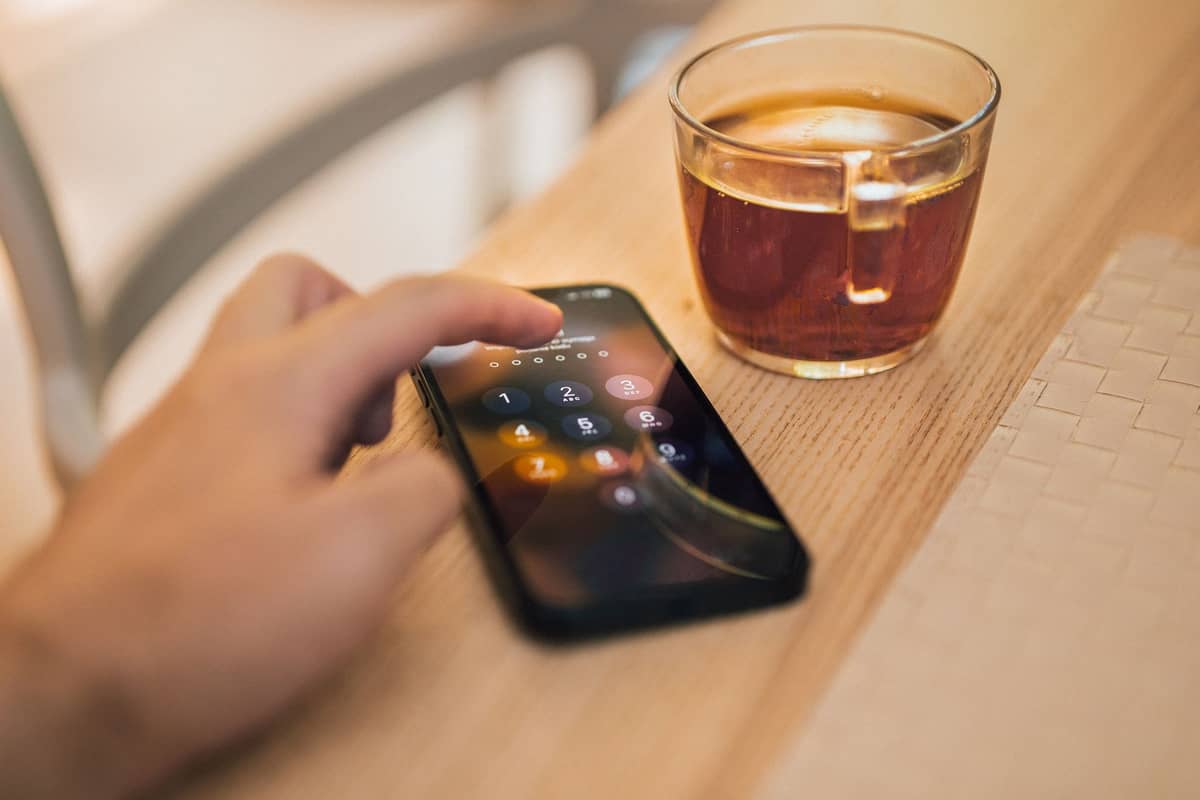
Найпоширеніший приклад — вхід з нового пристрою. Google і Microsoft у такому разі просять додатково до пароля ввести шестизначний або восьмизначний код підтвердження. Отримати його можна кількома способами.
- SMS-повідомлення;
- голосовий дзвінок;
- реєстр разових кодів;
- додаток-аутентифікатор.
Додаток-аутентифікатор генерує новий одноразовий пароль через короткі проміжки часу. Оскільки код постійно змінюється, такий вхід безпечніший за однофакторний логін-пароль. Ще одна перевага мобільного пристрою в ролі другого фактора: не потрібні додаткові токени, а телефон зазвичай завжди під рукою.
Порівняння способів
| Спосіб | Переваги | Недоліки |
|---|---|---|
| SMS-код на мобільний | не потрібні додаткові токени, мобільний завжди під рукою | телефон має ловити мережу, SMS можуть бути перехоплені, приходять із деякою затримкою |
| Додаток-аутентифікатор | генерує новий одноразовий пароль за короткі проміжки часу | потребує смартфона, на якому можуть змішуватися чинники |
| Апаратний токен (фактор володіння) | захищеніший за парольний механізм | вища вартість, логістичні складнощі, токен можна пошкодити або втратити |
| Біометрія | найпростіший для користувача спосіб | потрібна висока чутливість системи, велика вартість впровадження |
Слабкі місця двофакторного захисту
Додатковий фактор суттєво зменшує ймовірність викрадення особистих даних, але не усуває всі ризики. Системи з багатофакторною автентифікацією можуть бути вразливими до фішингу, атак типу людина-в-браузері та людина посередині. Є й практичні обмеження:
- для отримання SMS телефон повинен ловити мережу, інакше повідомлення з кодом не дійде;
- SMS можуть бути перехоплені під час передачі;
- повідомлення надходять із деякою затримкою через час на перевірку;
- якщо на смартфоні увімкнена електронна пошта і водночас приходять SMS, два чинники фактично зливаються в один.
Які сервіси підтримують двофакторний вхід
Можливість використовувати двофакторну автентифікацію вже надають Microsoft, Google, Yandex, Dropbox і Facebook. Для всіх великих сервісів можна застосовувати один додаток-аутентифікатор, наприклад Google Authenticator, Microsoft Authenticator, Authy або FreeOTP.
Як підвищити захист акаунта: загальна послідовність
- Відкрийте налаштування безпеки в потрібному сервісі та знайдіть розділ про підтвердження входу.
- Оберіть спосіб отримання коду: додаток-аутентифікатор, SMS чи інший варіант, який пропонує сервіс.
- Підтвердіть налаштування, ввівши перший код.
- Збережіть резервні способи входу в безпечному місці, щоб не втратити доступ разом із телефоном.
- Повторіть налаштування для інших важливих акаунтів, насамперед для електронної пошти.
Це загальні поради редакції: назви розділів і порядок дій у різних сервісах відрізняються.
Що варто знати організаціям
Для бізнесу багатофакторна автентифікація може бути не лише рекомендацією, а й вимогою. Стандарт PCI версії 3.2 вимагає використовувати її для адміністративного доступу до CDE навіть у межах надійної мережі. До цієї версії MFA потрібна була лише для віддаленого доступу до мережі ззовні.
Водночас багатофакторна автентифікація не стандартизована: існують різні форми її реалізації, а проблемою залишається здатність систем взаємодіяти між собою. Серед недоліків, що перешкоджають її поширенню, — те, що апаратні комплекси на основі токенів часто запатентовані, а деякі розробники стягують щорічну плату. Токени складно розміщувати логістично, вони можуть бути пошкоджені або втрачені. Найвищу вартість техобслуговування мають сертифікація програмного забезпечення і доступ до панелі інструментів. Питання вартості двофакторної автентифікації досліджували ще у 2008 році: тоді Credit Union Journal опитав 120 кредитних спілок у США.
Питання й відповіді
Що таке двофакторна автентифікація простими словами?
Це спосіб входу, за якого особу підтверджують комбінацією двох різних компонентів, наприклад паролем і одноразовим кодом.
Чи безпечніша двофакторна автентифікація за звичайний пароль?
Так, вона може істотно зменшити ймовірність викрадення особистих даних в інтернеті. Код підтвердження постійно змінюється, тому така схема безпечніша за однофакторний логін-пароль.
Як отримати код підтвердження?
Код можна отримати через SMS, голосовий дзвінок, з реєстру разових кодів або через додаток-аутентифікатор.
Чи потрібен окремий додаток для кожного сервісу?
Ні. Для всіх великих сервісів можна використовувати єдиний додаток-аутентифікатор, зокрема Google Authenticator, Microsoft Authenticator, Authy або FreeOTP.
Чи може двофакторна автентифікація не спрацювати?
Так. Якщо телефон не ловить мережу, SMS з кодом не дійде, а самі SMS можуть бути перехоплені. Системи з багатофакторною автентифікацією також можуть бути вразливими до фішингу та атак типу людина-в-браузері й людина посередині.
Які сервіси вже пропонують двофакторний вхід?
Таку можливість надають Microsoft, Google, Yandex, Dropbox і Facebook.